1. 연결 목록을 볼지 프로세스를 조사할지
앱별 주소·포트·연결 상태
TCPView의 관찰 범위
TCP·UDP 엔드포인트와 소유 프로세스를 창에서 확인합니다. 명령 기반 확인이면 기본 Netstat도 비교할 수 있습니다.
파일 점유·핸들·DLL
Process Explorer 비교
실행 프로세스가 어떤 파일을 열거나 DLL을 불러왔는지 조사하는 별도 목적입니다. 연결 목록만으로 패킷 내용이나 악성 여부를 판단하지 마세요.
현재 연결을 종료하는 기능이 지속적인 차단이나 앱 삭제를 의미하지는 않습니다.
2. 개요
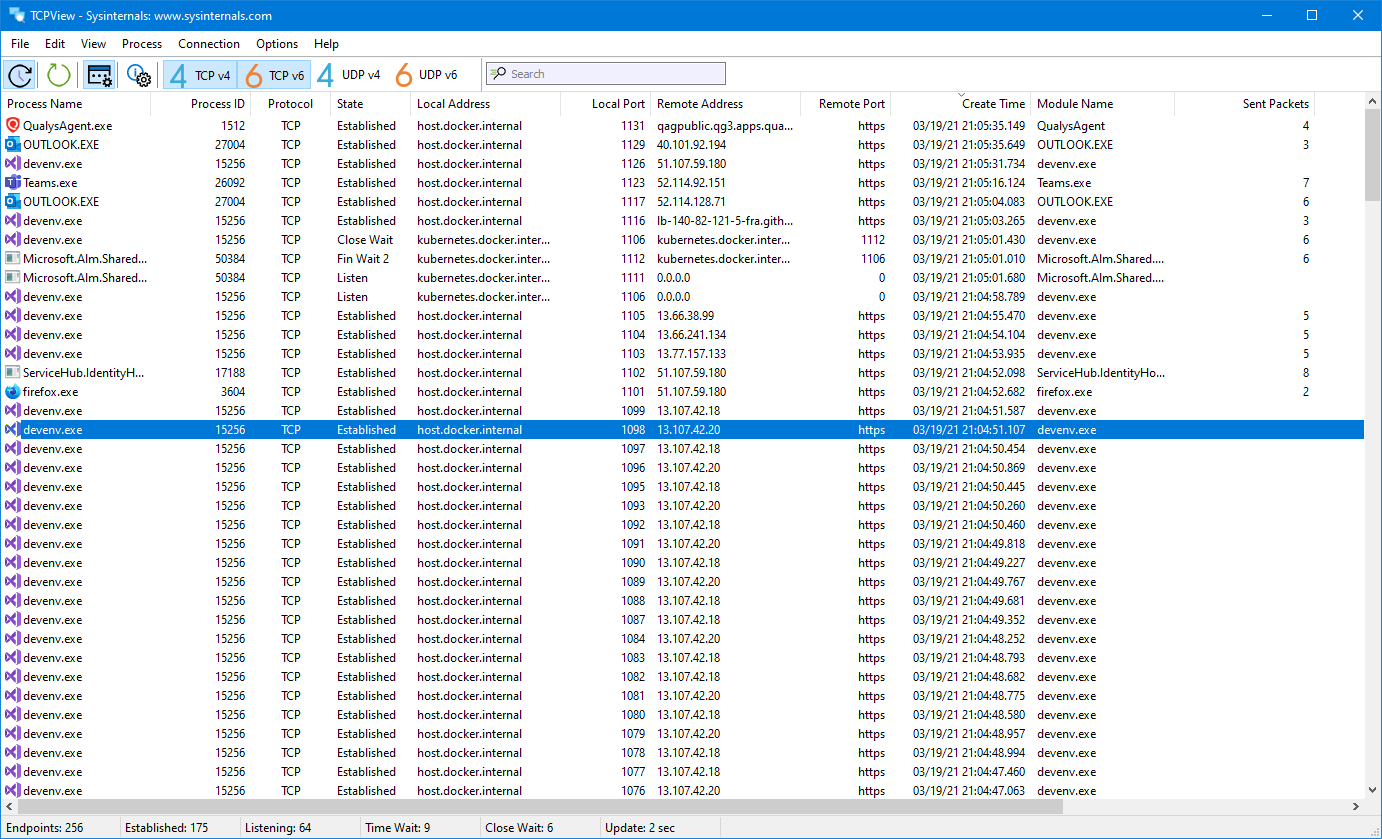
TCPView는 Microsoft Sysinternals가 제공하는 Windows 네트워크 연결 관찰 도구입니다. TCP·UDP 엔드포인트와 로컬·원격 주소를 목록으로 보여 주고, 해당 연결을 가진 프로세스와 서비스 이름을 확인할 수 있습니다. 명령 기반으로 현재 연결과 PID를 확인하는 정도라면 Windows에 포함된 Netstat부터 사용할 수 있습니다. 주소·프로세스·변화를 창에서 함께 살펴보고 싶을 때 TCPView를 비교하세요.
IP 주소를 이름으로 해석하는 표시를 바꿀 수 있고, TCP 연결에는 상태 정보가 나타납니다. 기본적으로 1초마다 갱신하며 상태 변경·사라진 연결·새 엔드포인트를 색으로 구분합니다. 화면 목록을 파일로 저장하는 기능과 명령줄 도구 Tcpvcon도 제공됩니다. 현재 연결을 가진 앱을 찾아야 할 때 유용한 정보이지만, 표시된 원격 주소 하나만으로 어떤 파일이 오갔거나 특정 앱이 악성이라는 결론을 내릴 수는 없습니다.
TCPView가 다루는 것은 엔드포인트와 연결 상태입니다. 패킷의 내용을 캡처해 해석하는 작업, 인터넷 품질을 측정하는 작업, 앱의 파일 핸들이나 DLL을 조사하는 작업은 다른 도구의 목적입니다. 연결 종료 기능도 현재 성립된 TCP 연결에 관한 동작으로 이해해야 합니다. 영구적인 방화벽 차단이나 프로그램 제거를 뜻하지 않으며, 인터넷 속도가 개선된다는 보장도 아닙니다.
Microsoft 원본 ZIP에는 TCPView와 Tcpvcon이 함께 포함됩니다. 제품 안내의 Live도 Windows 도구 배포 경로이며 브라우저 안에서 쓰는 웹앱이 아닙니다. 현재 공식 문서는 클라이언트 Windows 8.1 이상과 Windows Server 2012 이상을 안내합니다. 무료 제공과 회사 소유·지원 장치 이용 조건은 Sysinternals 라이선스 FAQ에서 확인하고, 파일 재배포나 상업 소프트웨어 호스팅과는 구분하세요. 저장한 목록을 공유할 때는 주소·이름 등 포함 정보도 확인하는 편이 좋습니다.
3. 주요 기능
- TCP·UDP 엔드포인트의 로컬·원격 주소와 포트 확인
- 연결을 가진 프로세스와 서비스 이름 확인
- TCP 연결 상태와 IP 주소의 이름 해석 표시
- 기본 1초 갱신과 변경·삭제·새 엔드포인트 색 구분
- 현재 표시 목록을 파일로 저장
- 명령줄 도구 Tcpvcon과 CSV 출력 제공
4. 시스템 요구사항
- 클라이언트 OS
- 공식 실행 환경: Windows 8.1 이상
- 서버 OS
- 공식 실행 환경: Windows Server 2012 이상
- 공식 ZIP 용량
- 1.5MB · 제품 페이지 표시값
- 공식 공개
- 4.19 · 2023-04-11
- 출처 확인
- 2026-10-04
5. 설치 방법
- 1.
Microsoft 제품 안내에서 현재 버전·지원 환경·이용 조건을 확인하고 ZIP을 받습니다.
- 2.
ZIP을 별도 폴더에 풉니다. TCPView 창 도구와 명령줄 도구 Tcpvcon이 함께 들어 있습니다.
- 3.
사용 환경에 맞는 실행 파일과 동봉된 이용 약관·도움말을 확인합니다. 먼저 주소·프로세스·상태를 관찰하고 모르는 연결을 바로 종료하지 마세요.
6. TCPView와 비슷한 프로그램 비교
- Windows Netstat
- Windows에 포함된 명령으로 연결·포트·PID를 확인할 수 있습니다. 명령 출력이면 충분한지, 변화와 프로세스를 창에서 함께 보고 싶은지에 따라 TCPView와 비교하세요.
- Process Explorer
- 실행 프로세스와 열린 핸들·DLL을 조사합니다. 앱의 네트워크 엔드포인트를 볼지, 파일 점유와 로드 모듈을 조사할지에 따라 목적을 나누세요.
- Wireshark
- 네트워크 패킷을 캡처하고 분석하는 도구입니다. TCPView의 연결 주소·상태 목록과 패킷 내용 분석은 다른 과업이므로 필요한 정보 범위로 선택하세요.
7. 자주 묻는 질문
TCPView는 무료인가요? 회사 PC에서도 쓸 수 있나요?
+
Sysinternals FAQ는 무료 제공과 소유하거나 지원하는 장치의 설치·사용 횟수에 제한이 없다는 안내를 제공합니다. 실제 이용에는 약관이 적용되며, 다른 사람에게 파일을 배포하거나 상업 소프트웨어 호스팅에 사용하는 권한과 구분해야 합니다.
Windows 기본 Netstat와 무엇이 다른가요?
+
Netstat는 명령 기반으로 연결·포트·PID 등을 확인할 수 있는 Windows 기본 도구입니다. TCPView는 엔드포인트와 소유 프로세스, 주소·상태 변화를 창에서 보기 편하게 제공합니다. 명령 출력이면 충분한 경우 별도 도구가 꼭 필요한 것은 아닙니다.
TCPView와 Tcpvcon은 어떻게 다른가요?
+
TCPView는 창에서 연결 목록을 보는 도구이고 Tcpvcon은 명령줄 도구입니다. 같은 공식 ZIP에 포함되며, Tcpvcon은 CSV 출력 같은 명령 기반 목록 확인을 지원합니다.
TCPView로 패킷 내용이나 악성 앱을 확인할 수 있나요?
+
TCPView는 엔드포인트와 연결 상태를 보여 줍니다. 이 목록을 패킷 내용이나 악성 여부의 확정 결과로 해석하지 마세요. 패킷 캡처·분석과 프로세스·핸들·DLL 조사는 목적에 맞는 다른 도구와 구분해야 합니다.
연결을 닫으면 그 앱의 인터넷이 계속 차단되나요?
+
공식 종료 기능은 현재 성립된 TCP 연결에 관한 동작입니다. 앱의 다음 연결까지 막는 영구 차단이나 방화벽 규칙을 설정하는 기능으로 해석하지 마세요. 필요한 통신을 끊을 수 있으므로 대상과 목적이 확인되지 않은 연결을 일괄 종료하지 않는 편이 좋습니다.
어떤 Windows 환경을 안내하나요?
+
2026-10-04 확인한 공식 제품 문서는 Windows 8.1 이상과 Windows Server 2012 이상을 안내합니다. 이 제품의 실행 환경이며 해당 운영체제의 현재 보안 지원이나 모든 기기에서의 직접 실행 시험을 뜻하지는 않습니다.
ZIP과 Sysinternals Live는 어떻게 다른가요?
+
ZIP은 파일을 받아 압축을 푸는 경로이고 Live는 원격 배포 경로의 Windows 도구를 실행하는 방식입니다. 브라우저 안에서 연결을 분석하는 웹앱으로 해석하지 마세요. 저장 목록을 공유할 때는 주소·이름 등의 포함 정보를 확인하세요.
8. 참고 자료
관련 프로그램